Protección de accesos · en sus servidores
Blindaje nuevo. Equipos de siempre.
Armor ID comprueba quién entra a sus VPN, firewalls, escritorios remotos, servidores y aplicaciones, y deja constancia de cada intento. Funciona con los equipos que ya tiene y corre en sus propios servidores.
- VPN SSL e IPsecde cualquier fabricante
- Firewalls y equipos de redacceso administrativo
- Escritorio remotoRD Gateway · RD Web
- Windowssesión local y RDP
- Servidores LinuxSSH
- Aplicaciones webSAML 2.0
Qué es Armor ID
Un segundo factor en cada puerta de entrada.
Una contraseña robada abre la VPN, el firewall o el escritorio remoto de cualquier empresa. Armor ID le suma a cada acceso un factor que el atacante no tiene, sin reemplazar sus equipos.
Multimarca
Un solo servidor de MFA para firewalls, VPN y escritorios remotos de distintos fabricantes. No lo ata a una marca.
En sus servidores
Se instala en su infraestructura, incluso sin salida a internet. Los datos de sus usuarios no salen de su casa.
Trazable
Cada acceso, aceptado o negado, queda en una bitácora encadenada que delata cualquier alteración.
Cómo funciona
Se conecta como siempre. Entra solo si confirma.
El equipo le pasa la contraseña a Armor ID, que la valida contra su directorio y le pide el segundo factor al usuario. Solo si lo confirma, el equipo lo deja pasar.
Así lo vive el usuario · un acceso a la VPN
Escribe su contraseña
la misma de Windows
El equipo pide el código
Armor ID ya validó la contraseña
Le llega un correo
Armor ID ya validó la contraseña
Su equipo le avisa
mediante el agente de Armor ID
Lo lee en su teléfono
sin necesitar datos ni señal
Aprueba desde el correo
sin escribir ningún código
Confirma con Windows Hello
en el propio equipo
Entra, y queda registrado
si no confirma, no pasa
Así se conecta a su red
Sus equipos, de cualquier marca
- FortinetFortiGate · VPN SSL e IPsec
- CiscoASA · AnyConnect
- Palo Alto NetworksGlobalProtect
- WatchGuardFirebox · VPN móvil
- SonicWall · SophosNetExtender · VPN SSL
- HPE ArubaAcceso administrativo
- MicrosoftRD Gateway · RD Web · Windows
- Y otros fabricantesmás de 20 en total · RADIUS estándar
conectados por RADIUS, RadSec o SAML
En sus servidores
 ARMOR ID
valida la contraseña
y pide el segundo factor
El usuario confirma
- Código de appAuthenticator en el teléfono
- Aprobación por correoaprobar o rechazar, sin código
- Windows Hellocon el agente de Armor ID
- Llave FIDO2para la consola y el portal
Si el usuario no confirma, el acceso se niega y queda registrado.
Capacidades
Funciones poderosas, beneficios claros.
Lo que pide para confirmar, lo que protege y cómo se mantiene bajo control.
Factores
Cuatro formas de confirmar que quien entra es quien dice ser.
Código de app
Google o Microsoft Authenticator. Funciona aunque el teléfono no tenga datos.
Aprobación por correo
El usuario aprueba o rechaza el intento desde su correo, en equipos que no tienen dónde escribir un código.
Windows Hello
Aprobación en el propio equipo con rostro, huella o PIN, mediante el agente de Armor ID.
Llaves FIDO2
Para la consola y el portal, con una llave física y sin códigos que se puedan robar.
Accesos
Los equipos, sistemas y directorios a los que se conecta.
Multimarca
Firewalls, VPN y escritorios remotos de distintos fabricantes, protegidos desde un mismo lugar.
Inicio de sesión de Windows
MFA al entrar al equipo y por escritorio remoto (RDP).
Inicio de sesión único
Aplicaciones web por SAML 2.0, con Armor ID como proveedor de identidad.
Active Directory
Sincroniza usuarios por LDAP o LDAPS, y suma usuarios locales para personal externo.
Control
Lo que queda registrado, quién administra y dónde viven sus datos.
Bitácora a prueba de alteraciones
Registros encadenados y firmados: cualquier cambio en el historial se detecta.
Roles y permisos
Cada administrador ve y hace solo lo suyo, y cada cambio deja rastro.
Instalación sin internet
Se despliega en contenedores en sus servidores, también en redes aisladas.
Cifrado AES-256
Los secretos se guardan cifrados, con una llave propia para cada organización.
La consola
Todo a la vista, en tiempo real.
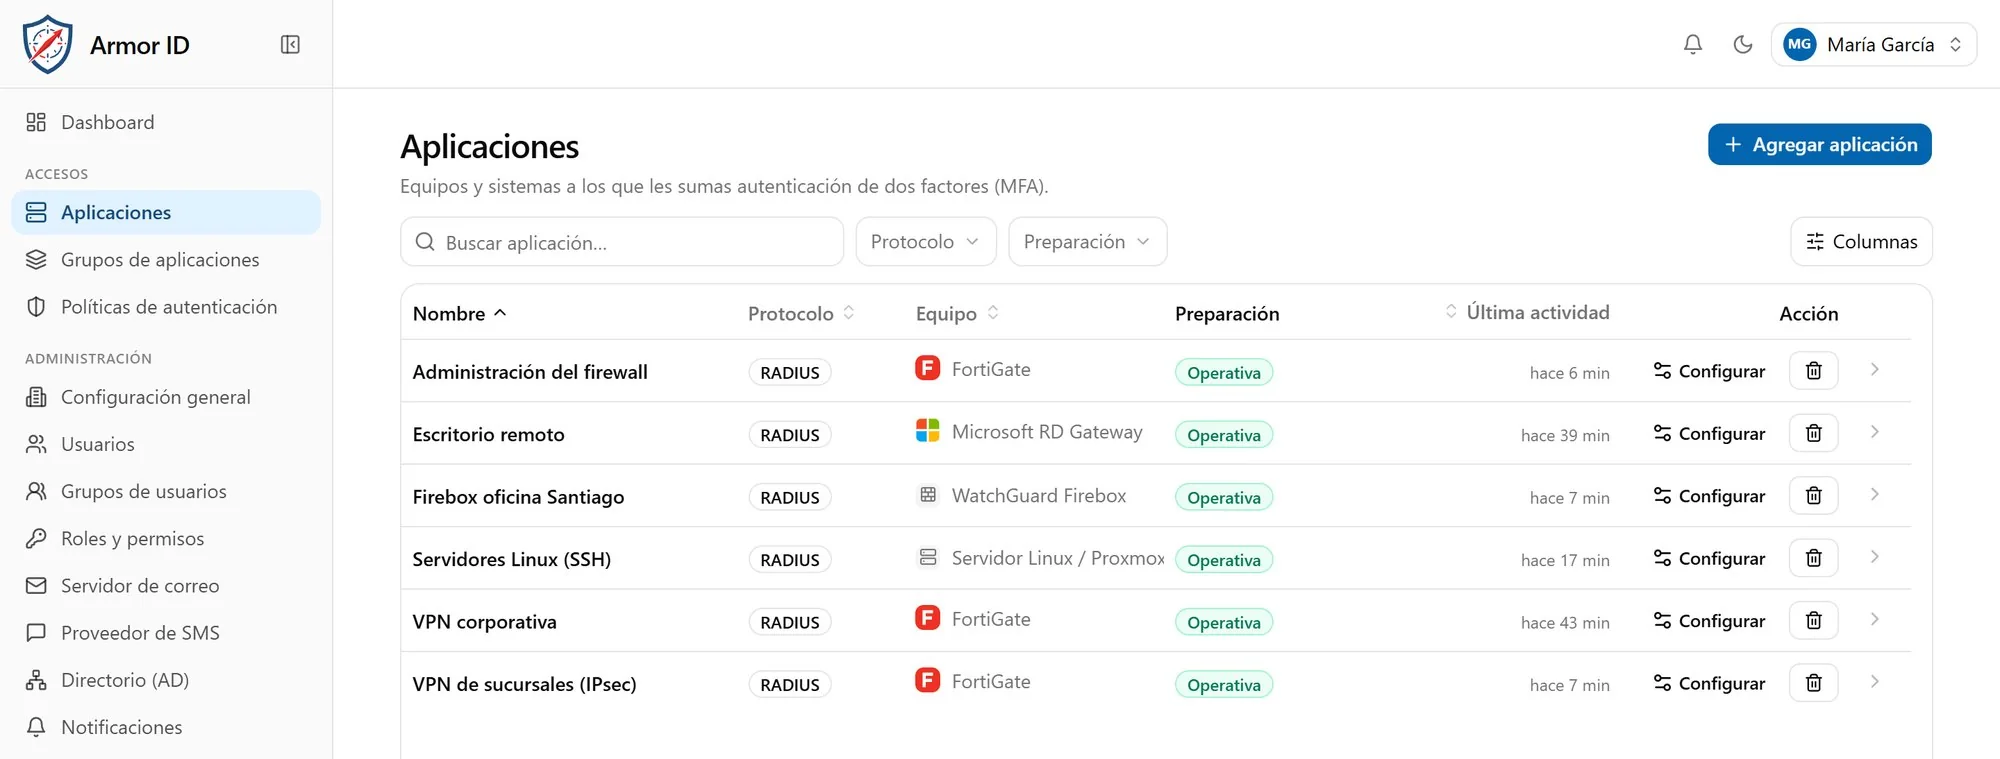
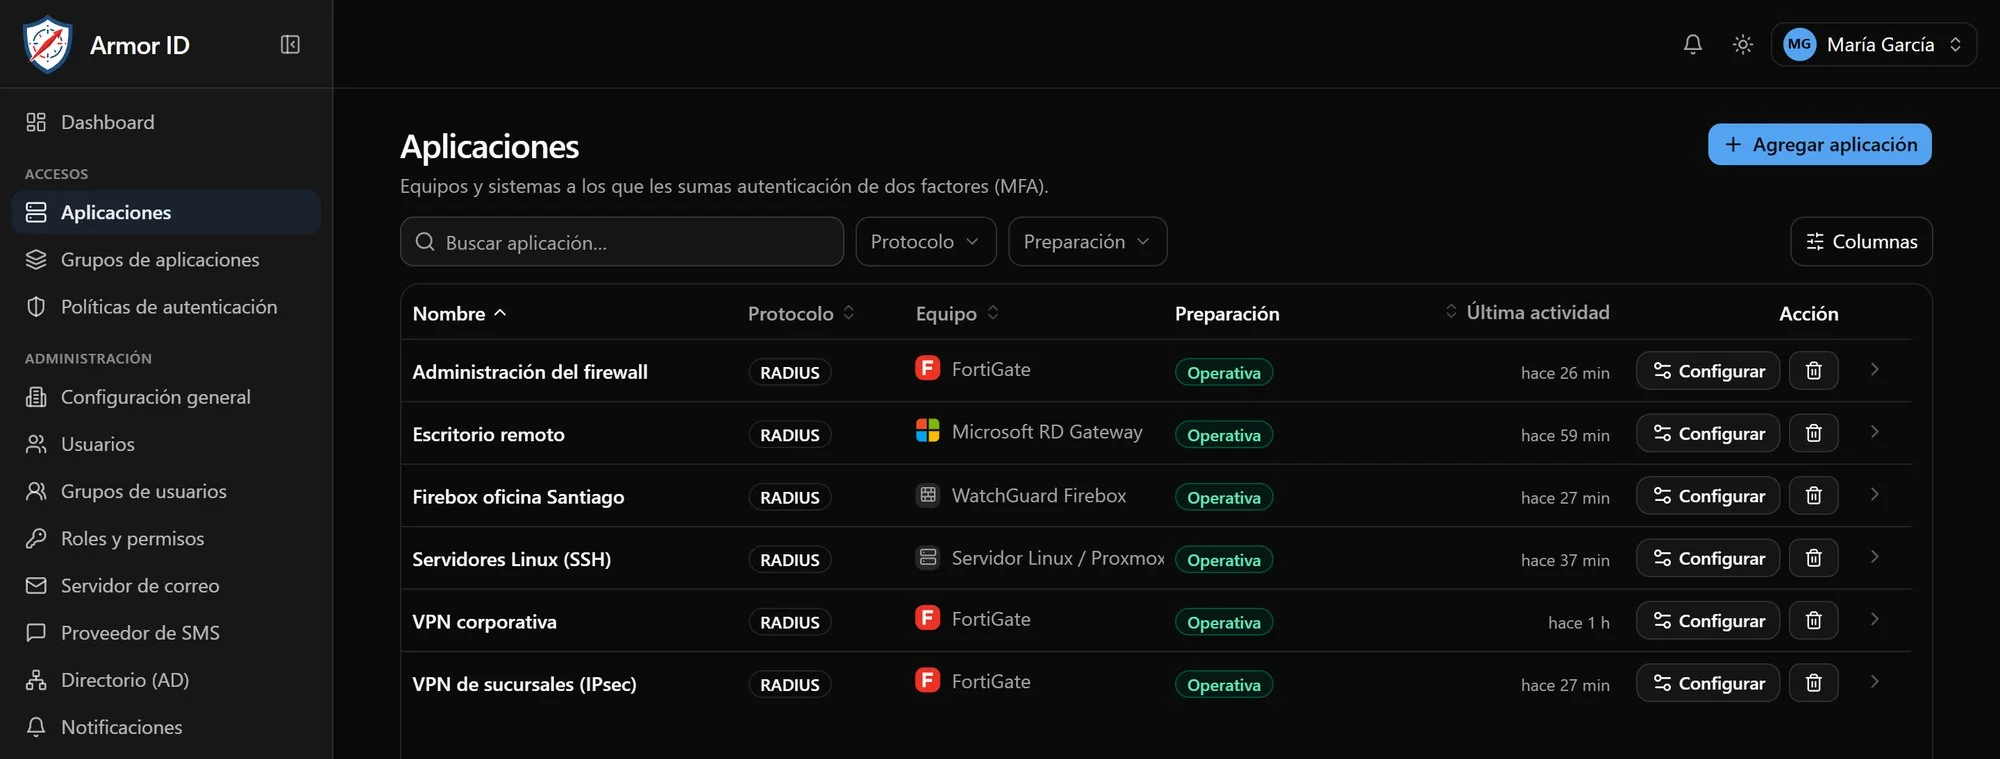
Cada intento de acceso queda registrado con quién, desde dónde, en qué equipo y con qué factor.
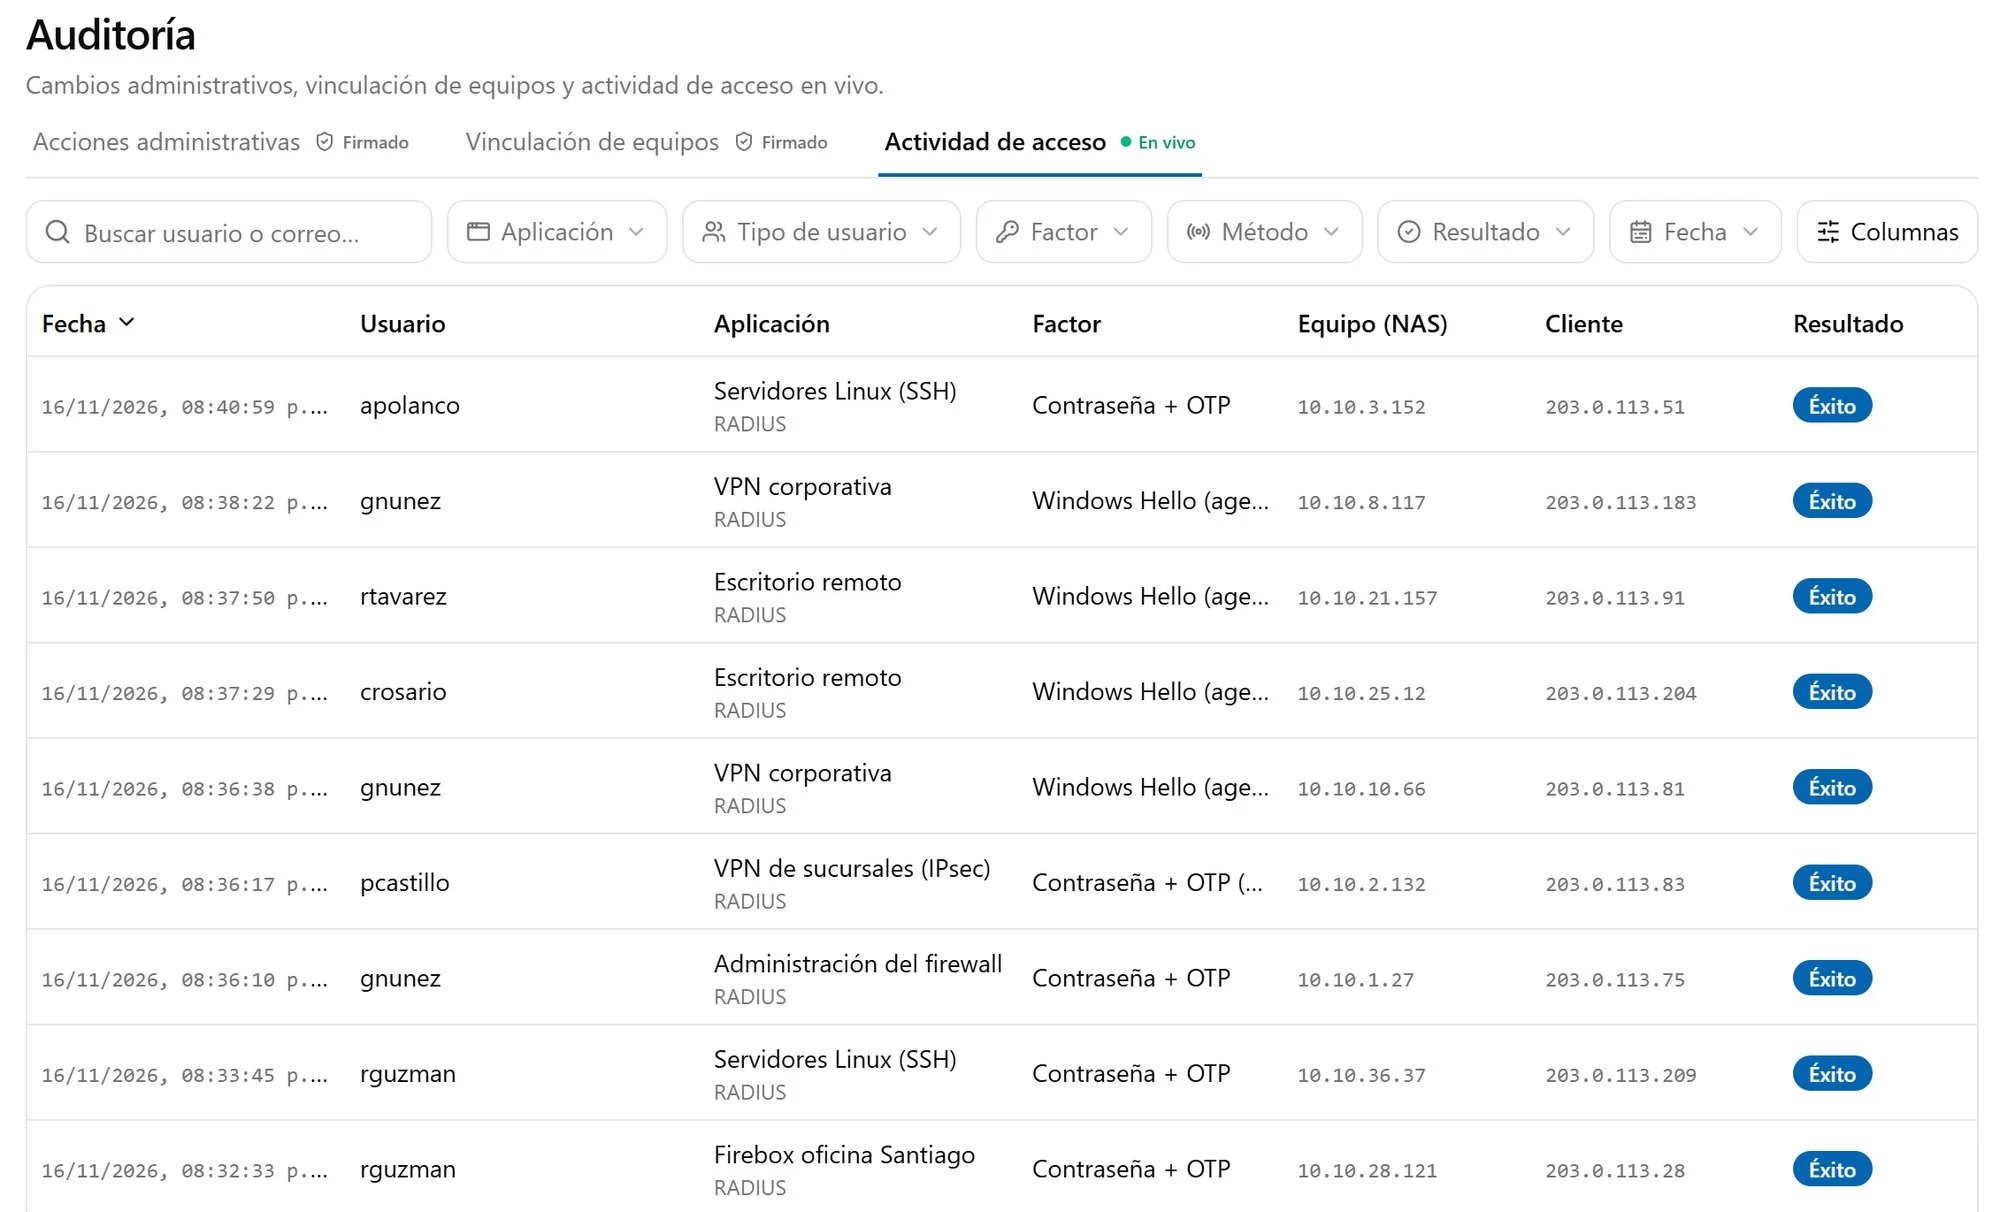
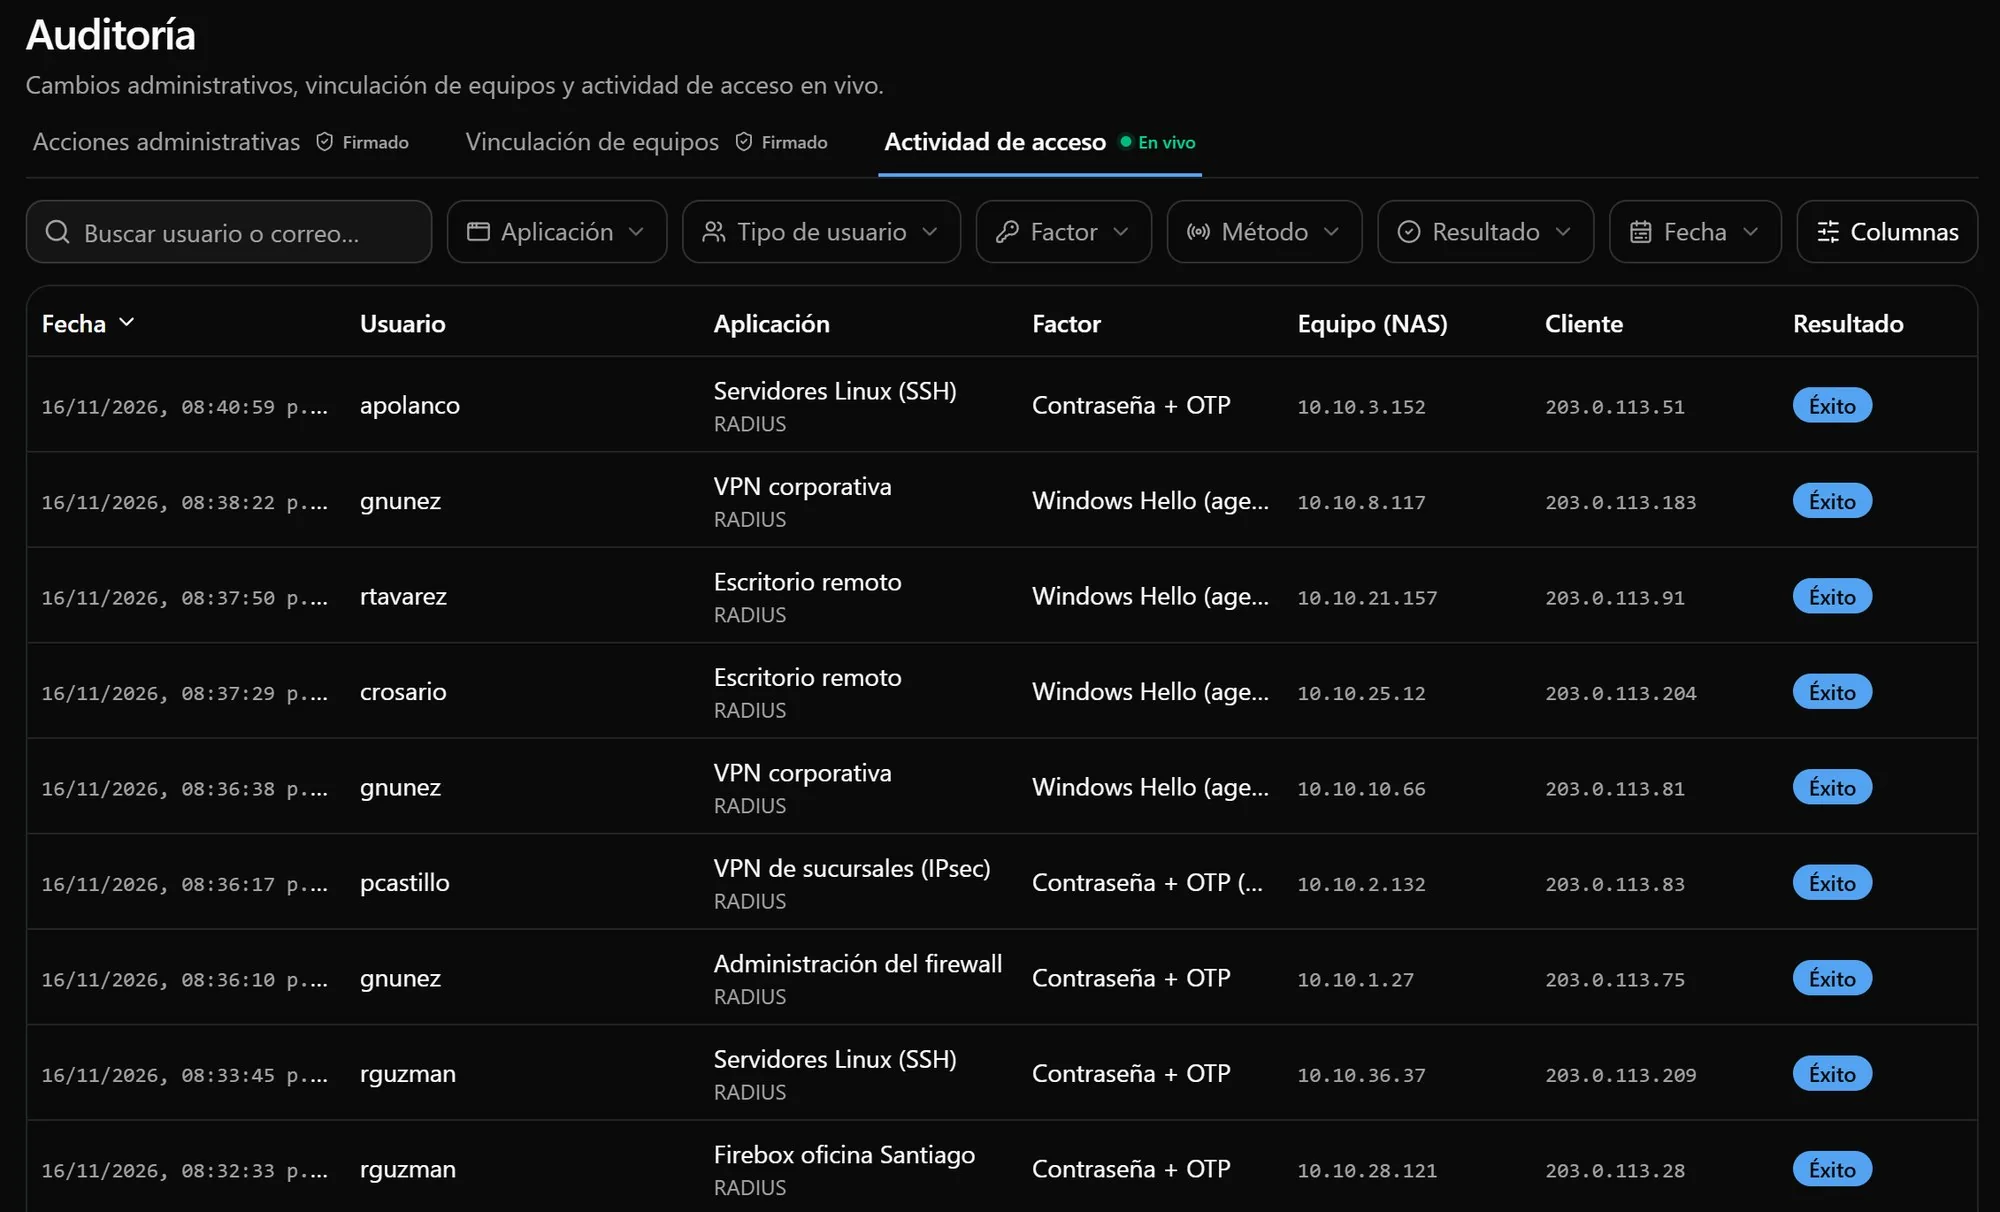
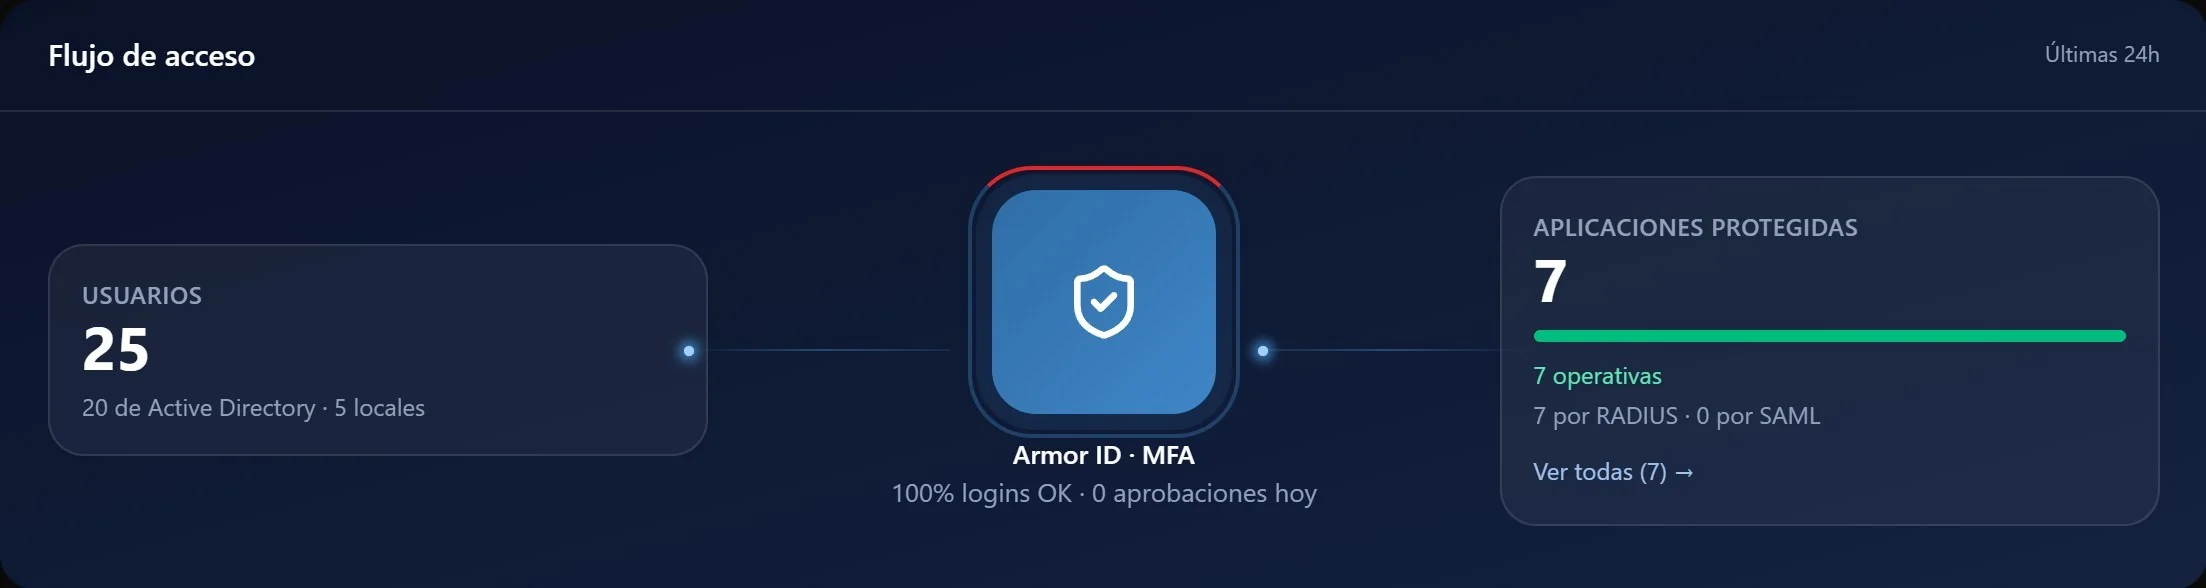
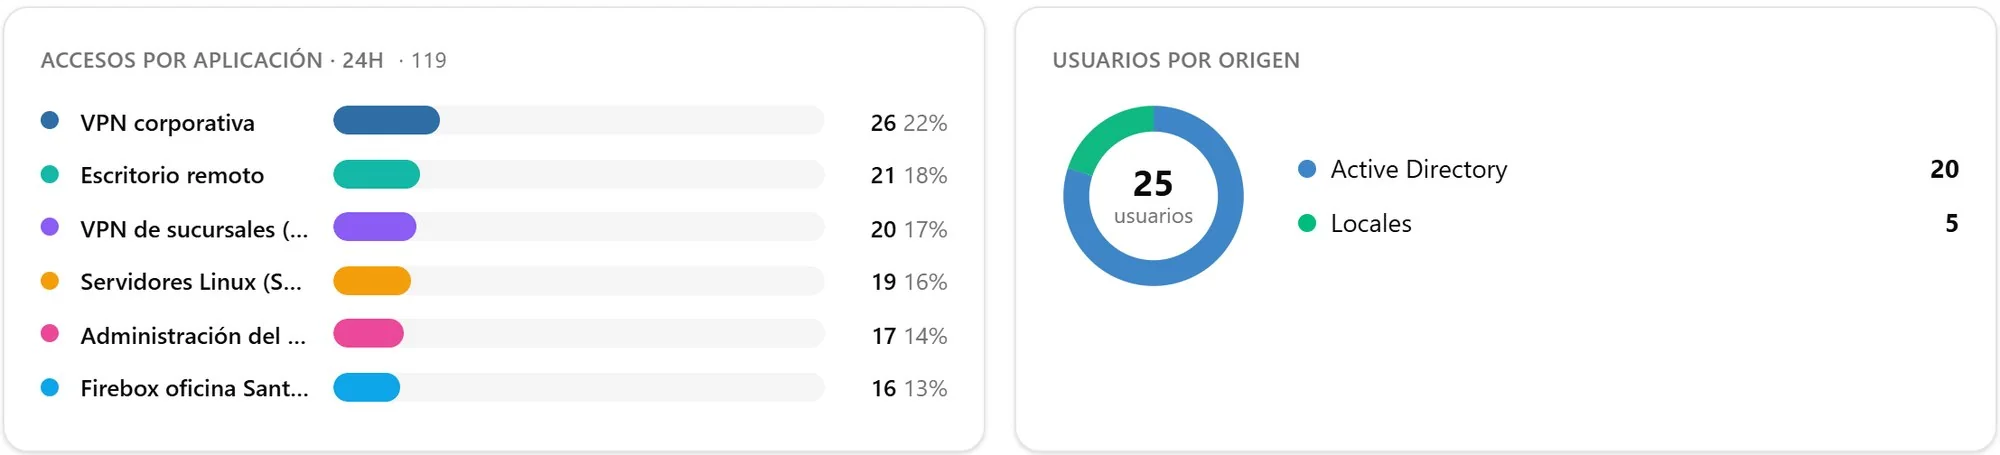
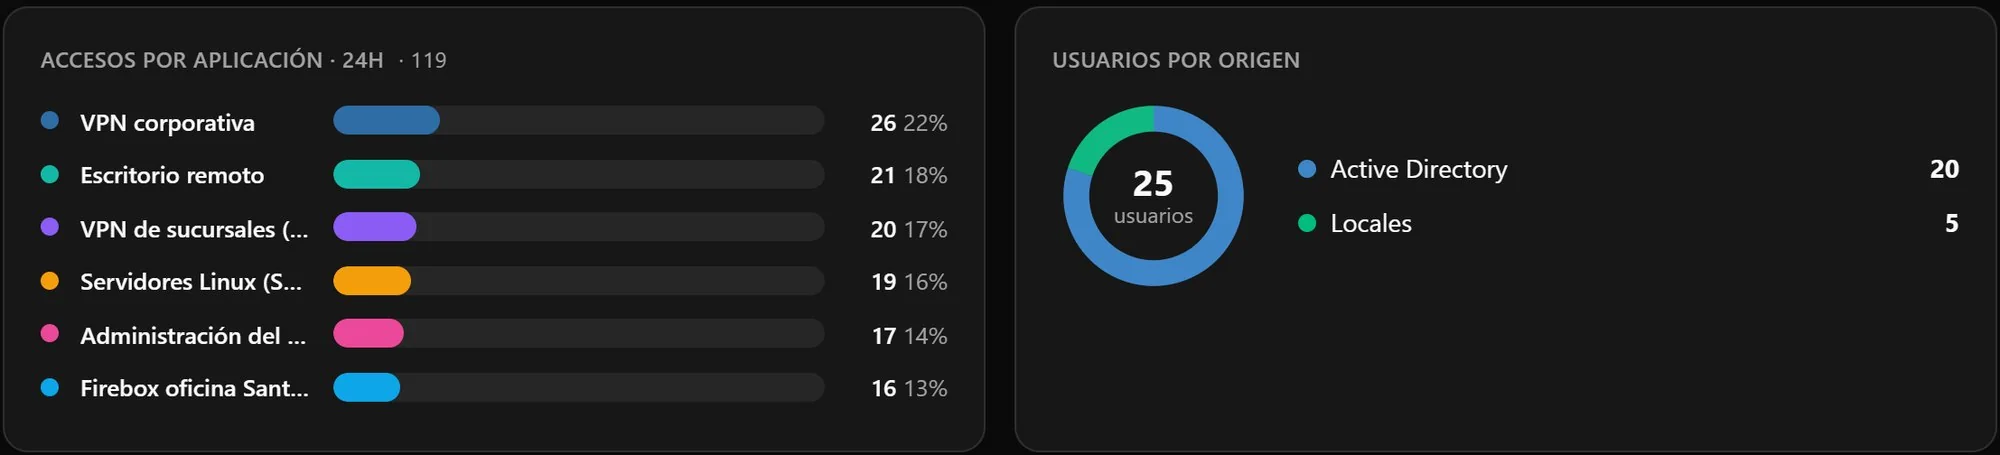
Capturas de la consola con datos de ejemplo. Toque una captura para verla completa.
Políticas por equipo
Qué factor se pide en cada VPN, firewall o escritorio remoto.
Enrolamiento guiado
El usuario activa su factor solo, desde un enlace.
Quién puede entrar
Cada aplicación abierta a todos o solo a ciertas personas y grupos.
Integraciones
Compatible con más de 20 marcas.
Si su equipo autentica por RADIUS, puede usar Armor ID. No depende del fabricante: depende del estándar.
Por tipo de acceso
- VPN SSL
- VPN IPsec contraseña y código en un paso
- Acceso administrativo a equipos de red
- Escritorio remoto RD Gateway · RD Web
- Inicio de sesión de Windows local y RDP
- Servidores Linux por SSH
- Aplicaciones web por SAML
- Portales cautivos
Por protocolo
- RADIUS RFC 2865
- RadSec RFC 6614
- SAML 2.0
- TOTP RFC 6238
- FIDO2 / WebAuthn
- LDAP y LDAPS
- Message-Authenticator Blast-RADIUS
Por fabricante y otros fabricantes compatibles con el estándar RADIUS
- Fortinet
- Cisco
- Palo Alto Networks
- Check Point
- Juniper Networks
- WatchGuard
- SonicWall
- Sophos
- Ivanti
- F5
- Citrix
- Barracuda
- Forcepoint
- Huawei
- Hillstone Networks
- Stormshield
- Zyxel
- MikroTik
- Ubiquiti
- HPE Aruba
- Extreme Networks
- Ruckus
- pfSense
- OpenVPN
- Microsoft
Requisitos del servidor
- Despliegue
- En sus instalaciones, en contenedores · instalación sin internet disponible
- Directorio
- Active Directory o LDAP · usuarios locales
- Seguridad
- Message-Authenticator obligatorio · secretos cifrados con AES-256 · bitácora encadenada
Preguntas frecuentes
Lo que suelen preguntarnos.
¿Tiene otra pregunta? Escríbanos y se la respondemos.
¿Tengo que cambiar mis firewalls o mi VPN?
No. Si su equipo autentica por RADIUS, puede usar Armor ID. No depende del fabricante: depende del estándar, y por eso funciona con más de 20 marcas de firewall, VPN y equipos de red.
¿Dónde quedan los datos de mis usuarios?
En sus servidores. Armor ID se instala en su infraestructura y los datos de sus usuarios no salen de su red. Los secretos se guardan cifrados con AES-256, con una llave propia para cada organización.
¿Funciona en una red sin salida a internet?
Sí. Se despliega en contenedores en sus servidores, también en redes aisladas, y hay instalación sin internet. El código de app funciona aunque el teléfono no tenga datos ni señal.
¿Qué necesitan mis usuarios para confirmar?
Hasta cuatro factores, según el acceso: el código de una app como Google o Microsoft Authenticator, una aprobación por correo, Windows Hello en su propio equipo o una llave FIDO2 para la consola y el portal. Cada usuario activa su factor solo, desde un enlace.
¿Con qué directorio trabaja?
Con Active Directory o con un directorio LDAP, por LDAP o LDAPS. Además puede crear usuarios locales para el personal externo que no vive en su directorio.
¿Cómo sé quién entró, cuándo y desde dónde?
Cada intento de acceso, aceptado o negado, queda registrado con el usuario, el equipo, el origen y el factor que usó. La bitácora está encadenada y firmada: cualquier cambio en el historial se detecta.
¿Qué servidor necesito?
Un servidor con Ubuntu Server 24.04 LTS, 4 vCPU, 8 GB de RAM (16 GB recomendado) y 100 GB de disco en SSD.
Armor ID
¿Por qué Armor ID?
Porque protege con MFA lo que hoy solo cuida una contraseña, con los equipos que ya tiene, sin sacar sus datos de su red y con un registro de cada acceso que cualquier auditor puede revisar.